Domain blendempfindlichkeit.de kaufen?
Wir ziehen mit dem Projekt
blendempfindlichkeit.de um.
Sind Sie am Kauf der Domain
blendempfindlichkeit.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain blendempfindlichkeit.de kaufen?
Was ist die Bedeutung von primärem DNS und sekundärem DNS?
Der primäre DNS-Server ist der Hauptserver, der für die Auflösung von Domainnamen in IP-Adressen zuständig ist. Er enthält die aktuellsten und autoritativen Informationen über die Domain. Der sekundäre DNS-Server dient als Backup und synchronisiert regelmäßig seine Daten mit dem primären Server, um eine Redundanz und Ausfallsicherheit zu gewährleisten. **
Was macht DNS?
DNS (Domain Name System) übersetzt Domainnamen wie z. B. www.google.com in die entsprechenden IP-Adressen, die für die Kommunikation im Internet benötigt werden. Es fungiert als eine Art Telefonbuch des Internets, das die Namensauflösung von Domains zu IP-Adressen ermöglicht. DNS spielt eine entscheidende Rolle bei der Weiterleitung von Anfragen an die richtigen Server und ermöglicht so die reibungslose Kommunikation im Internet. Darüber hinaus ermöglicht es auch die Verwaltung von E-Mail-Servern und anderen Netzwerkdiensten. Kurz gesagt, DNS ist unverzichtbar für die Funktionsweise des Internets, da es die Grundlage für die Adressierung von Ressourcen bildet. **
Ähnliche Suchbegriffe für Dns
Top-Angebote
Produkte zum Begriff Dns:
-
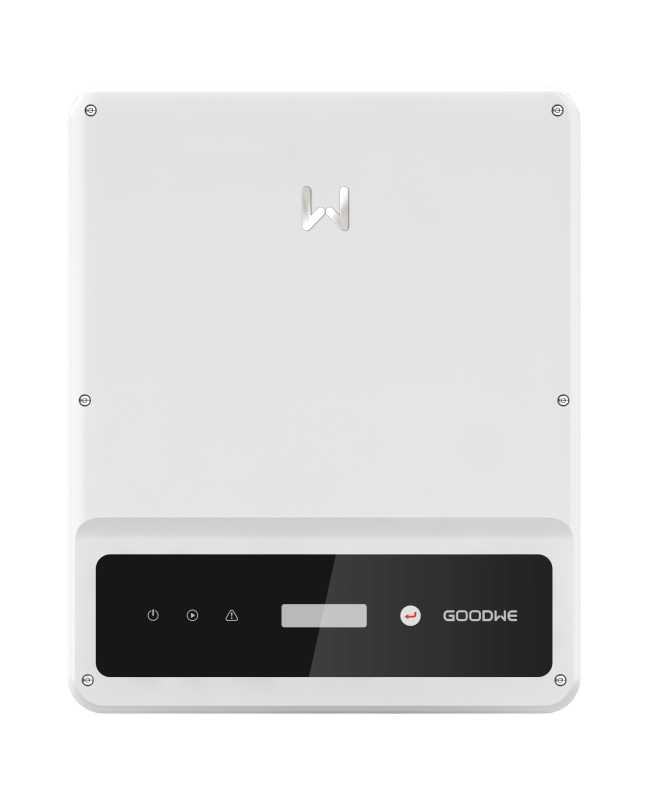
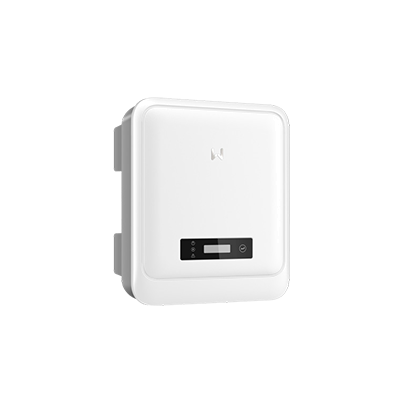
GoodWe DNS - GW5000T-DSNetzanschluss: 1 Phasig AC Leistung: 5 kVA MPP Tracker: 2 Stringanschl�sse je MPPT: 1 Max. Eingangsstrom: 13 A Max. Kurzschlussstrom: 16,3 A Kommunikation: WiFi, RS485 Abmessungen: 433 x 354 � 147 mm (H x B x T) Schutzklasse: IP 65 Gewicht: 13,0 kg319,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Haben Viren DNS?
Ja, Viren können DNS haben. Einige Viren verwenden DNA als genetisches Material, während andere RNA verwenden. Diese genetischen Materialien enthalten die Informationen, die für die Vermehrung und das Überleben des Virus erforderlich sind. Wenn ein Virus in eine Wirtszelle eindringt, nutzt es die zellulären Maschinerien, um seine genetische Information zu replizieren und neue Viren zu produzieren. Auf diese Weise können Viren Krankheiten verursachen und sich verbreiten. Die Untersuchung des genetischen Materials von Viren ist wichtig, um ihre Funktionsweise besser zu verstehen und möglicherweise Behandlungen zu entwickeln. **
-
Welcher DNS-Server?
Es gibt viele verschiedene DNS-Server, die von verschiedenen Organisationen und Unternehmen betrieben werden. Einige der bekanntesten DNS-Server sind die von Google (8.8.8.8), Cloudflare (1.1.1.1) und OpenDNS (208.67.222.222). Die Wahl des DNS-Servers hängt von den individuellen Bedürfnissen und Vorlieben ab. **
-
Was bedeutet DNS?
DNS steht für Domain Name System. Es handelt sich um ein System, das die Zuordnung von Domainnamen zu IP-Adressen ermöglicht. DNS ermöglicht es, dass Benutzer im Internet Websites über ihren Domainnamen anstatt ihrer IP-Adresse aufrufen können. **
-
Was ist DNS?
DNS steht für Domain Name System und ist ein System zur Übersetzung von Domainnamen in IP-Adressen. Es ermöglicht die Zuordnung von leicht zu merkenden Domainnamen zu den entsprechenden numerischen IP-Adressen, die für die Kommunikation im Internet benötigt werden. DNS ist somit eine wichtige Grundlage für das Funktionieren des Internets. **

Was passiert mit DNS-Anfragen, wenn ein DNS-Server nicht verfügbar ist?
Wenn ein DNS-Server nicht verfügbar ist, können DNS-Anfragen nicht beantwortet werden. Die Anfragen werden entweder an einen anderen verfügbaren DNS-Server weitergeleitet oder es kommt zu einer Zeitüberschreitung und die Anfrage wird als nicht erfolgreich markiert. Dies kann zu Verzögerungen bei der Auflösung von Domainnamen führen. **
Blockiert Cloudflare DNS Webseiten?
Nein, Cloudflare DNS blockiert keine Webseiten. Cloudflare DNS ist ein öffentlicher DNS-Dienst, der verwendet werden kann, um die DNS-Auflösung für Websites zu verbessern und die Privatsphäre der Benutzer zu schützen. Es blockiert jedoch keine spezifischen Webseiten oder Inhalte. **
Top-Angebote
Produkte zum Begriff Dns:
-
GoodWe DNS - GW5000T-DSNetzanschluss: 1 Phasig AC Leistung: 5 kVA MPP Tracker: 2 Stringanschl�sse je MPPT: 1 Max. Eingangsstrom: 13 A Max. Kurzschlussstrom: 16,3 A Kommunikation: WiFi, RS485 Abmessungen: 433 x 354 � 147 mm (H x B x T) Schutzklasse: IP 65 Gewicht: 13,0 kg319,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist die Bedeutung von primärem DNS und sekundärem DNS?
Der primäre DNS-Server ist der Hauptserver, der für die Auflösung von Domainnamen in IP-Adressen zuständig ist. Er enthält die aktuellsten und autoritativen Informationen über die Domain. Der sekundäre DNS-Server dient als Backup und synchronisiert regelmäßig seine Daten mit dem primären Server, um eine Redundanz und Ausfallsicherheit zu gewährleisten. **
-
Was macht DNS?
DNS (Domain Name System) übersetzt Domainnamen wie z. B. www.google.com in die entsprechenden IP-Adressen, die für die Kommunikation im Internet benötigt werden. Es fungiert als eine Art Telefonbuch des Internets, das die Namensauflösung von Domains zu IP-Adressen ermöglicht. DNS spielt eine entscheidende Rolle bei der Weiterleitung von Anfragen an die richtigen Server und ermöglicht so die reibungslose Kommunikation im Internet. Darüber hinaus ermöglicht es auch die Verwaltung von E-Mail-Servern und anderen Netzwerkdiensten. Kurz gesagt, DNS ist unverzichtbar für die Funktionsweise des Internets, da es die Grundlage für die Adressierung von Ressourcen bildet. **
-
Haben Viren DNS?
Ja, Viren können DNS haben. Einige Viren verwenden DNA als genetisches Material, während andere RNA verwenden. Diese genetischen Materialien enthalten die Informationen, die für die Vermehrung und das Überleben des Virus erforderlich sind. Wenn ein Virus in eine Wirtszelle eindringt, nutzt es die zellulären Maschinerien, um seine genetische Information zu replizieren und neue Viren zu produzieren. Auf diese Weise können Viren Krankheiten verursachen und sich verbreiten. Die Untersuchung des genetischen Materials von Viren ist wichtig, um ihre Funktionsweise besser zu verstehen und möglicherweise Behandlungen zu entwickeln. **
-
Welcher DNS-Server?
Es gibt viele verschiedene DNS-Server, die von verschiedenen Organisationen und Unternehmen betrieben werden. Einige der bekanntesten DNS-Server sind die von Google (8.8.8.8), Cloudflare (1.1.1.1) und OpenDNS (208.67.222.222). Die Wahl des DNS-Servers hängt von den individuellen Bedürfnissen und Vorlieben ab. **
Ähnliche Suchbegriffe für Dns
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GoodWe GW 6000* DNS-30 G3AC-Leistung: 6,0* kW Anzahl MPPT: 2 DC-Verbinder: MC4 AC-Anschluss: 1-phasig Kommunikation: Wifi, RS485 / LAN / 4G / DI (opt.) Schutzklasse: IP66 K�hlung: passiv Abmessungen: 350 x 410 x 143 mm (B x H x T) Gewicht: 12,8 kg699,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schuh, Franz: Blendung als LebensformBlendung als Lebensform , Seit fast einem halben Jahrhundert setzt sich Franz Schuh intensiv mit dem Werk Elias Canettis auseinander. Das Ergebnis dieses Studiums ist nachzulesen in 25 Essays, die Canettis Literatur auf die ihr zugrundeliegende Lebensform hin untersuchen. Entsprechend formuliert Schuh: 'Ich schreibe mir das Recht zu, zu wissen, wissen zu können, wer Elias Canetti wirklich, wer er eigentlich gewesen ist. Meine Rechtsgrundlage besteht daraus, dass ich nicht wenige Stunden meines Lebens damit verbracht habe, die Schriften dieses Autors zu studieren und zu propagieren, dass auch andere diese Schriften studieren mögen, um diese merkwürdige geistige Welt Canettis verstehen zu lernen, eine geistige Merkwürdigkeit, die ein Licht auf das Leben wirft, das wir gemeinhin führen müssen.'Canetti selbst, der Franz Schuh nie persönlich getroffen hat, fühlte sich 1985 ausdrücklich von diesem verstanden, wie er an Cilli Wang schrieb: 'Übrigens hat man mir vom Verlag aus die einleitenden Worte von Franz Schuh zur Lesung im Rundfunk geschickt. Das ist heute der weitaus gescheiteste Kritiker in Wien, eigentlich der, den ich auch seines Ernstes und seiner Haltung wegen am liebsten habe. Aus seinen Worten sehe ich, wie genau er meine Absichten mit dem Buch erfasst hat: das war eine grosse Freude, ...'Schuhs Essays, die in diesem Band erstmalig gesammelt publiziert werden, begeben sich mit Canetti auf die Suche nach dem guten Menschen, befragen das Unglück des Erfolgs und den Größenwahn von Kritikern und Interpreten, handeln von Schauspielern und denkenden Dichtern, das Schreiben gegen den Tod, die Unsterblichkeit heute, Geschlecht und Verkehr und über die Theorie und Praxis von Canettis Hauptwerk Masse und Macht. Flankiert wird das Korpus von zwei großen Essays über Karl Kraus, das frühere Vorbild des späteren Nobelpreisträgers. , Kühlplatten > Kühlerkomponenten , Erscheinungsjahr: 20240920, Produktform: Kartoniert, Autoren: Schuh, Franz, Redaktion: Kraller, Bernhard, Seitenzahl/Blattzahl: 480, Keyword: Erfolg; Essays; Geschlecht; Karl Kraus; Kritik; Masse und Macht; Sammelband; Tod; Unglück; Unsterblichkeit, Fachschema: Canetti, Elias~Österreichische Belletristik / Essay, Feuilleton, Reportage, Fachkategorie: Belletristik und verwandte Gebiete~Gesellschaft und Sozialwissenschaften~Philosophie und Religion, Warengruppe: TB/Belletristik/Lyrik/Dramatik/Essays, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 135, Höhe: 34, Gewicht: 580, Produktform: Kartoniert, Genre: Belletristik,39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet DNS?
DNS steht für Domain Name System. Es handelt sich um ein System, das die Zuordnung von Domainnamen zu IP-Adressen ermöglicht. DNS ermöglicht es, dass Benutzer im Internet Websites über ihren Domainnamen anstatt ihrer IP-Adresse aufrufen können. **
-
Was ist DNS?
DNS steht für Domain Name System und ist ein System zur Übersetzung von Domainnamen in IP-Adressen. Es ermöglicht die Zuordnung von leicht zu merkenden Domainnamen zu den entsprechenden numerischen IP-Adressen, die für die Kommunikation im Internet benötigt werden. DNS ist somit eine wichtige Grundlage für das Funktionieren des Internets. **
-
Was passiert mit DNS-Anfragen, wenn ein DNS-Server nicht verfügbar ist?
Wenn ein DNS-Server nicht verfügbar ist, können DNS-Anfragen nicht beantwortet werden. Die Anfragen werden entweder an einen anderen verfügbaren DNS-Server weitergeleitet oder es kommt zu einer Zeitüberschreitung und die Anfrage wird als nicht erfolgreich markiert. Dies kann zu Verzögerungen bei der Auflösung von Domainnamen führen. **
-
Blockiert Cloudflare DNS Webseiten?
Nein, Cloudflare DNS blockiert keine Webseiten. Cloudflare DNS ist ein öffentlicher DNS-Dienst, der verwendet werden kann, um die DNS-Auflösung für Websites zu verbessern und die Privatsphäre der Benutzer zu schützen. Es blockiert jedoch keine spezifischen Webseiten oder Inhalte. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.